Domain warzenhof.de kaufen?
Wir ziehen mit dem Projekt
warzenhof.de um.
Sind Sie am Kauf der Domain
warzenhof.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain warzenhof.de kaufen?
Was sind die Probleme mit TPM?
Ein Problem mit TPM (Trusted Platform Module) ist, dass es als proprietärer Standard von bestimmten Herstellern entwickelt wurde und daher nicht von allen Geräten unterstützt wird. Ein weiteres Problem ist, dass TPM auf einem einzelnen Chip implementiert ist, was bedeutet, dass ein physischer Zugriff auf das Gerät erforderlich ist, um auf die TPM-Funktionen zuzugreifen. Darüber hinaus gibt es Bedenken hinsichtlich der Sicherheit und des Datenschutzes, da TPM potenziell von Regierungen oder anderen Organisationen zur Überwachung oder Kontrolle von Geräten verwendet werden könnte. **
Was sind die Probleme mit TPM 2.0?
Ein Hauptproblem mit TPM 2.0 ist, dass es von vielen älteren Computern nicht unterstützt wird, da es eine neuere Technologie ist. Ein weiteres Problem ist, dass es von einigen als zu komplex angesehen wird, was zu Schwierigkeiten bei der Implementierung und Nutzung führen kann. Zudem gibt es Bedenken hinsichtlich der Sicherheit von TPM 2.0, da es potenziell anfällig für Angriffe sein kann. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Kaufmann, Roland: Dermatologische OperationenDermatologische Operationen , Farbatlas und Lehrbuch der Hautchirurgie , Seife > Autopflege & Aufbereitung , Auflage: 5. aktualisierte Auflage, Erscheinungsjahr: 20200708, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed media product, Autoren: Kaufmann, Roland~Podda, Maurizio, Auflage: 20005, Auflage/Ausgabe: 5. aktualisierte Auflage, Seitenzahl/Blattzahl: 392, Abbildungen: 1185 Abbildungen, Keyword: Dermatochirurgie; Dermatologische Operationen; Hautchirurgie; Laser; Operationslehre Dermatologie; Operative Dermatologie; Phlebochirurgie; Plastische Chirurgie; dermatologische Chirurgie, Fachschema: Chirurgie~Dermatologie~Haut / Dermatologie~Haut - Hautkrankheit~Chirurgie / Operation~Eingriff (medizinisch)~Operation (medizinisch)~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Chirurgische Techniken~allgemeine Chirurgie, Warengruppe: HC/Innere Medizin/Chirurgie, Fachkategorie: Dermatologie, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 277, Breite: 203, Höhe: 25, Gewicht: 1382, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000066478001 9783132412958-2 B0000066478002 9783132412958-1, Vorgänger EAN: 9783137006046 9783137006039 9783137006022 9783137006015, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,170,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet TPM?
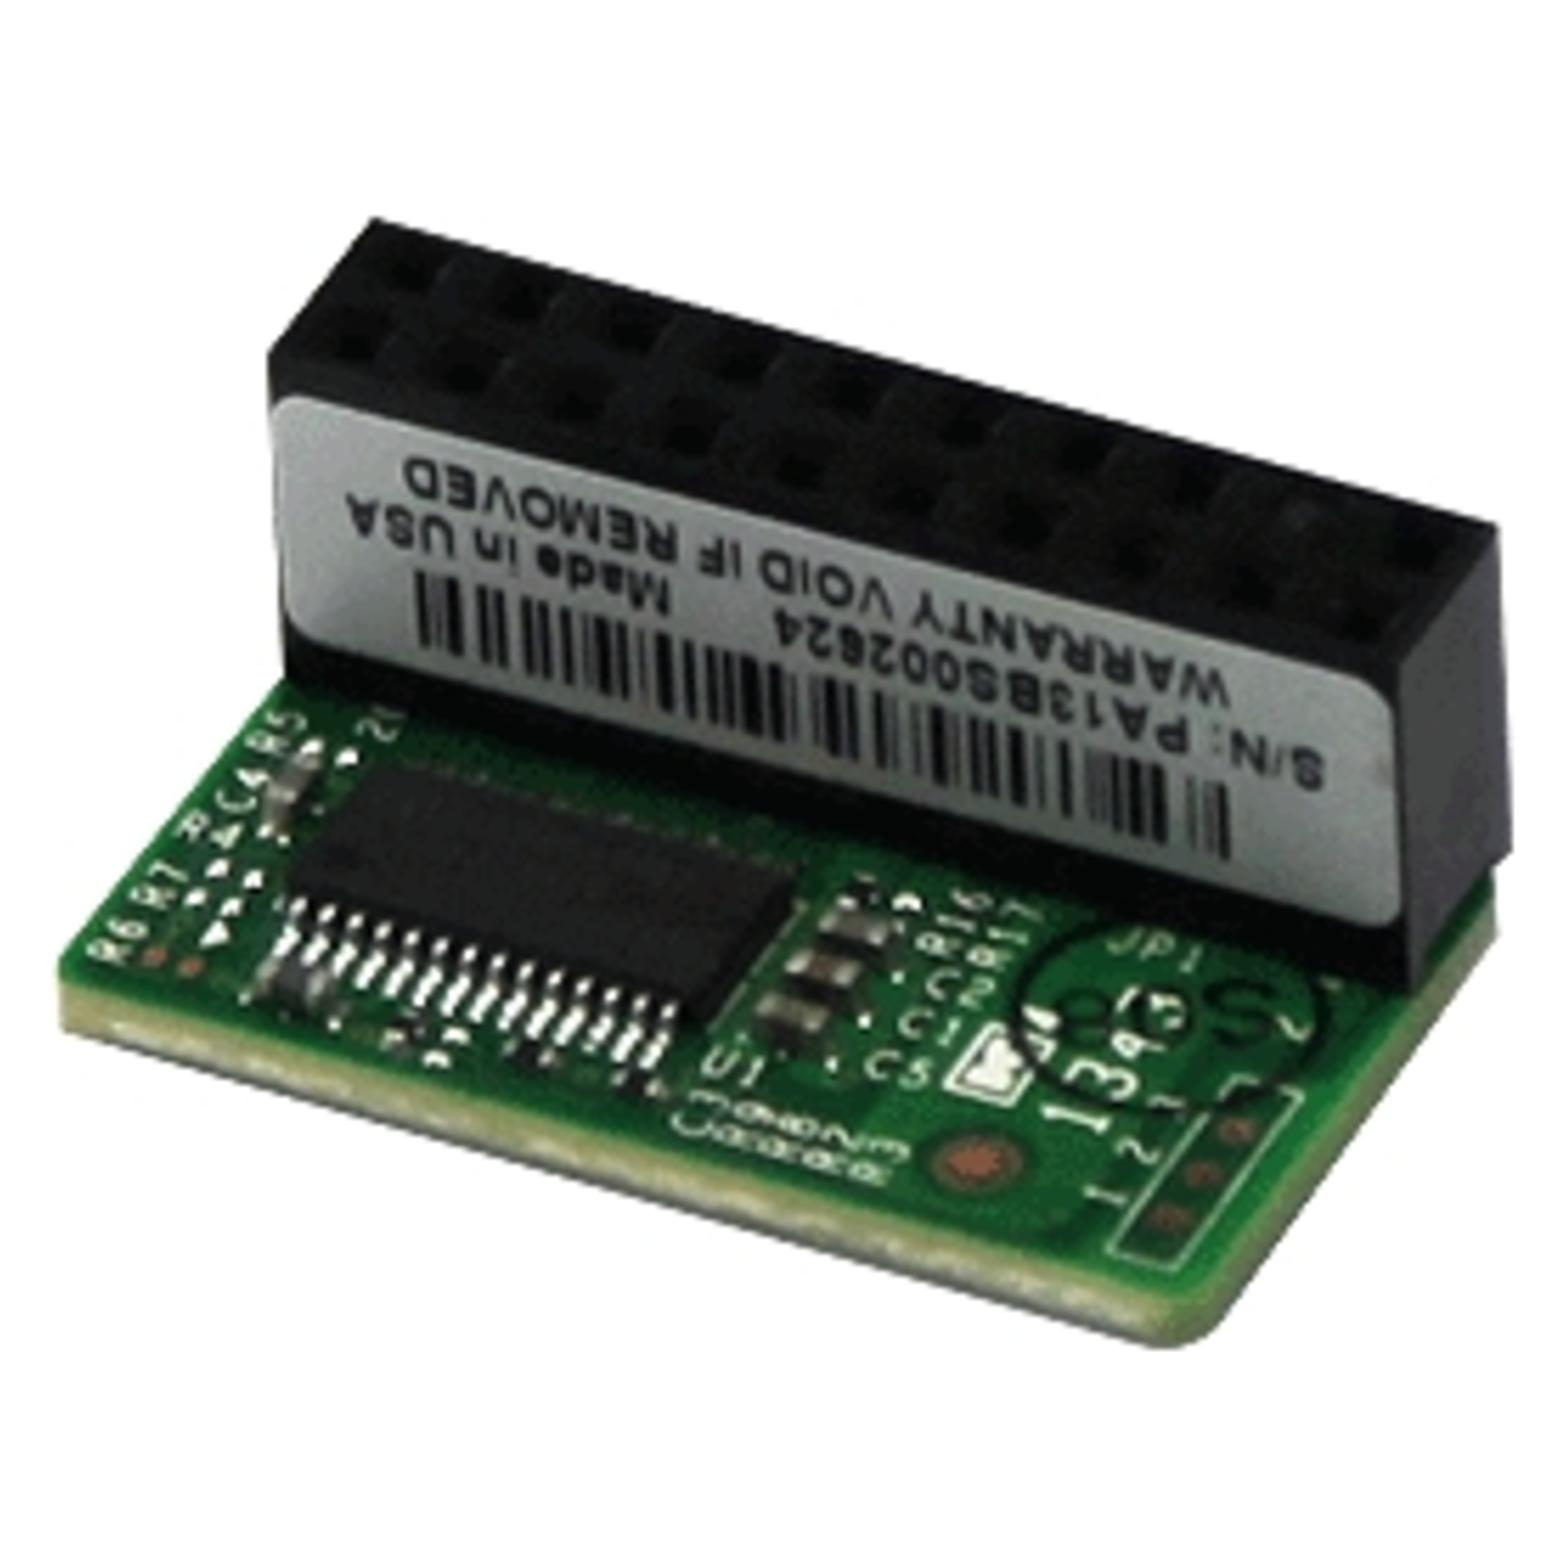
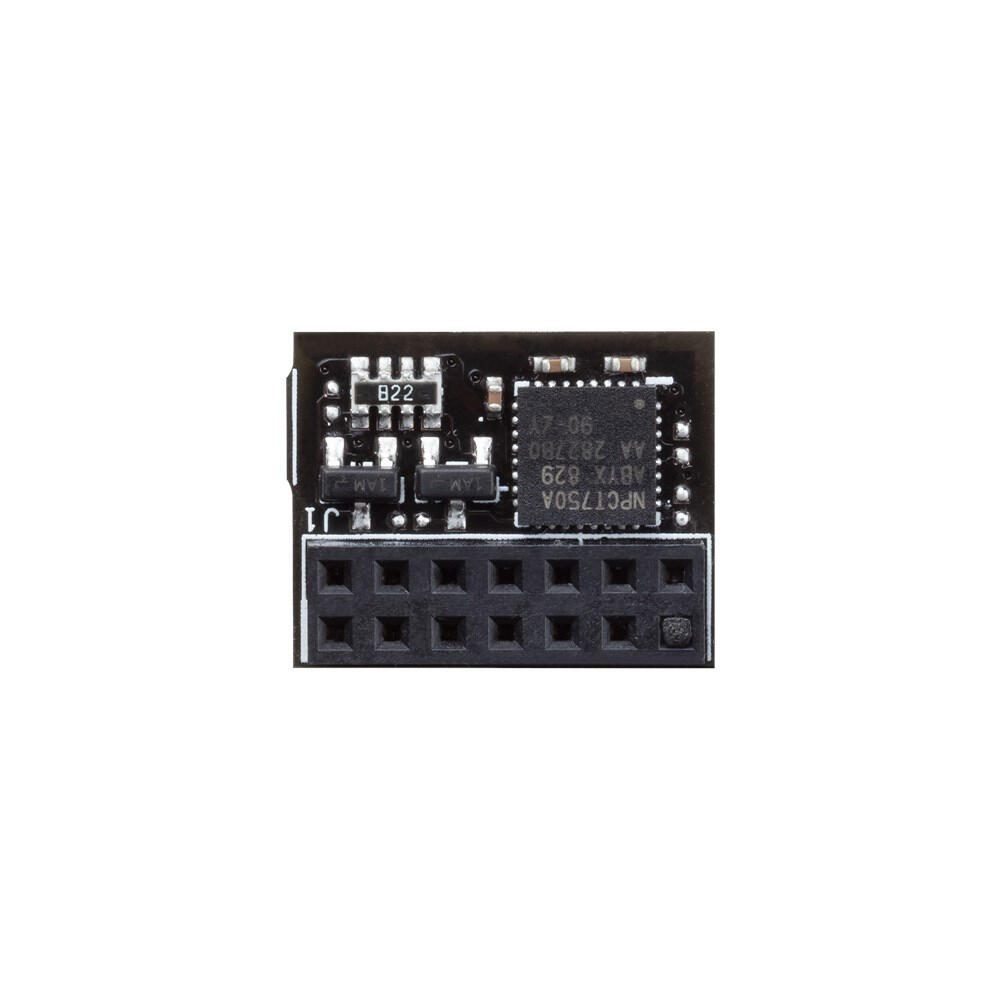
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was sind die Probleme mit TPM 2.0 am PC?
Einige der Probleme mit TPM 2.0 am PC sind, dass ältere Motherboards möglicherweise nicht mit TPM 2.0 kompatibel sind und daher ein Upgrade erforderlich ist. Darüber hinaus kann es zu Inkompatibilitäten mit einigen Betriebssystemen und Anwendungen kommen, die möglicherweise nicht vollständig mit TPM 2.0 kompatibel sind. Ein weiteres Problem ist, dass einige Benutzer Bedenken hinsichtlich der Sicherheit und des Datenschutzes haben, da TPM 2.0 als eine Art "Trusted Computing" angesehen wird, das möglicherweise die Kontrolle über den eigenen Computer einschränkt. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Kaufmann, Roland: Dermatologische OperationenDermatologische Operationen , Farbatlas und Lehrbuch der Hautchirurgie , Seife > Autopflege & Aufbereitung , Auflage: 5. aktualisierte Auflage, Erscheinungsjahr: 20200708, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed media product, Autoren: Kaufmann, Roland~Podda, Maurizio, Auflage: 20005, Auflage/Ausgabe: 5. aktualisierte Auflage, Seitenzahl/Blattzahl: 392, Abbildungen: 1185 Abbildungen, Keyword: Dermatochirurgie; Dermatologische Operationen; Hautchirurgie; Laser; Operationslehre Dermatologie; Operative Dermatologie; Phlebochirurgie; Plastische Chirurgie; dermatologische Chirurgie, Fachschema: Chirurgie~Dermatologie~Haut / Dermatologie~Haut - Hautkrankheit~Chirurgie / Operation~Eingriff (medizinisch)~Operation (medizinisch)~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin, Fachkategorie: Alternativmedizin~Chirurgische Techniken~allgemeine Chirurgie, Warengruppe: HC/Innere Medizin/Chirurgie, Fachkategorie: Dermatologie, Text Sprache: ger, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 277, Breite: 203, Höhe: 25, Gewicht: 1382, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000066478001 9783132412958-2 B0000066478002 9783132412958-1, Vorgänger EAN: 9783137006046 9783137006039 9783137006022 9783137006015, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,170,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Probleme mit TPM?
Ein Problem mit TPM (Trusted Platform Module) ist, dass es als proprietärer Standard von bestimmten Herstellern entwickelt wurde und daher nicht von allen Geräten unterstützt wird. Ein weiteres Problem ist, dass TPM auf einem einzelnen Chip implementiert ist, was bedeutet, dass ein physischer Zugriff auf das Gerät erforderlich ist, um auf die TPM-Funktionen zuzugreifen. Darüber hinaus gibt es Bedenken hinsichtlich der Sicherheit und des Datenschutzes, da TPM potenziell von Regierungen oder anderen Organisationen zur Überwachung oder Kontrolle von Geräten verwendet werden könnte. **
-
Was sind die Probleme mit TPM 2.0?
Ein Hauptproblem mit TPM 2.0 ist, dass es von vielen älteren Computern nicht unterstützt wird, da es eine neuere Technologie ist. Ein weiteres Problem ist, dass es von einigen als zu komplex angesehen wird, was zu Schwierigkeiten bei der Implementierung und Nutzung führen kann. Zudem gibt es Bedenken hinsichtlich der Sicherheit von TPM 2.0, da es potenziell anfällig für Angriffe sein kann. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
-
Was sind die Probleme mit TPM 2.0 am PC?
Einige der Probleme mit TPM 2.0 am PC sind, dass ältere Motherboards möglicherweise nicht mit TPM 2.0 kompatibel sind und daher ein Upgrade erforderlich ist. Darüber hinaus kann es zu Inkompatibilitäten mit einigen Betriebssystemen und Anwendungen kommen, die möglicherweise nicht vollständig mit TPM 2.0 kompatibel sind. Ein weiteres Problem ist, dass einige Benutzer Bedenken hinsichtlich der Sicherheit und des Datenschutzes haben, da TPM 2.0 als eine Art "Trusted Computing" angesehen wird, das möglicherweise die Kontrolle über den eigenen Computer einschränkt. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.